참고
이 페이지는 Atlas Infinite와 Atlas Core 모두에 적용됩니다.
고객 managed 키를 사용하여 데이터베이스 수준의 미사용 데이터 암호화를 활성화하면 데이터에 또 다른 보안 계층을 추가할 수 있습니다. 사용자가 암호화 키를 소유하고 제어하며, 이 키는 클라우드 공급자의 KMS에 저장됩니다. Atlas가 미사용 데이터를 암호화하는 방식과 사용 가능한 키 유형의 차이점을 알아보려면 Atlas 미사용 데이터 암호화 개요를 참조하십시오.
키 관리를 사용하여 미사용 데이터 암호화를 구성하면 Atlas 프로젝트에 대한 추가 요금이 발생합니다. 자세히 알아보려면 고급 보안을 참조하세요.
참고
The MongoDB Atlas Shared Responsibility Model defines the complementary duties of MongoDB and its customers in maintaining a secure and resilient data environment. Under this framework, MongoDB manages the security and operational integrity of the underlying platform, while customers are responsible for the configuration, management, and data policies of their specific deployments. For a detailed breakdown of ownership across security and operational excellence, see Shared Responsibility Model.
프로젝트의 모든 클러스터와 전용 검색 배포에서 미사용 데이터 암호화에 대한 고객 관리 키가 활성화되도록 시행하려면 Atlas 리소스 정책을 사용합니다. 클러스터 또는 검색 배포를 만들거나 변경하기 전에 리소스 정책을 사용하여 CMK를 요구할 수 있습니다.
Atlas 프로젝트에 대해 미사용 데이터 암호화를 구성할 때 다음 고객 키 관리 제공자 중 하나 이상을 사용할 수 있습니다.
참고
일부 Atlas Infinite 공개 미리 보기 제한 사항이 고객 키 관리에 적용됩니다. 전체 목록은 공개 미리 보기 제한 사항을 참조하세요.
퍼블릭 프리미엄 단계인 Atlas는 Atlas Infinite에서만 AWS KMS를 통해 고객 managed 키를 지원합니다. Azure Key Vault 및 Google Cloud Platform KMS는 지원되지 않습니다. Atlas Infinite 클러스터가 고객 managed 키를 사용하는 경우, 해당 스냅샷을 생성한 프로젝트 내에서 스냅샷을 복원해야 합니다. 프로젝트 간 및 조직 간 복원은 지원되지 않습니다.
Atlas 프로젝트에 대해 하나 이상의 키 관리 제공자를 구성한 후, 암호화가 필요한 각 Atlas 클러스터에 대해 고객 키 관리를 활성화할 수 있습니다. 키 관리 제공자는 클러스터 클라우드 서비스 제공자와 일치하지 않아도 됩니다.
Atlas Infinite 클러스터에서는 기본값 암호화와 고객 managed 키 간에 양방향으로 마이그레이션할 수 있습니다. Atlas Infinite는 마이그레이션을 키 교체로 처리합니다. 클러스터는 계속 사용할 수 있으며 이전 키는 마이그레이션이 완료될 때까지 유효합니다. 자세한 내용은 Atlas Infinite 암호화을 참조하세요.
참고
고객 키 관리 활성화 비활성화하면 Atlas 초기 동기화 수행하여 클러스터 데이터를 다시 암호화합니다. 또한 클러스터 에서 MongoDB Search 및 MongoDB Vector Search 인덱스를 재구축합니다.
또는 M10 이상의 Atlas 클러스터가 Azure 리전에 배포된 프로젝트의 경우 Atlas 관리 API를 사용하여 AKV 에 Azure Private Link를 자동으로 생성함으로써 Atlas가 Azure 의 비공개 네트워크 인터페이스를 통해 AKV 와 안전하게 통신하도록 할 수 있습니다. 자세한 내용은 Azure Key Vault를 사용하여 고객 키 관리를 참조하세요.
KMS 제공자를 사용할 수 없게 되더라도 클러스터가 계속 실행되는 동안에는 클러스터가 비활성화되지 않습니다. 이러한 클러스터를 다시 시작하기로 결정했는데 키가 취소된 경우 Atlas가 해당 클러스터를 비활성화합니다.
데이터 분류 수준 및 사용할 암호화 유형을 포함한 암호화 권장 사항에 대해 학습 Atlas 아키텍처 센터에서 Atlas 데이터 암호화 권장 사항을 참조하세요.
참고
For clusters with encryption at rest using customer-managed keys, Atlas data validation requires extra access to your KMS to decrypt data. To learn more, see Data Validation KMS Usage.
필요한 액세스 권한
고객 키 관리를 구성하려면 프로젝트에 대한 Project Owner 액세스 권한이 있어야 합니다.
2} 액세스 권한이 있는 사용자는 프로젝트에 자신을 으로 추가해야 Organization Owner Project Owner 합니다.
고객 키 관리로 Atlas 구성
키 관리를 사용한 미사용 데이터 암호화에는 유효한 키 관리 제공자 자격 증명과 암호화 키가 필요합니다. 이러한 세부 정보를 제공하고 고객 키 관리를 활성화하려면 다음을 따릅니다.
Atlas 에서 프로젝트 의 Advanced 페이지로 이동합니다.
아직 표시되지 않은 경우 탐색 표시줄의 Organizations 메뉴에서 프로젝트가 포함된 조직을 선택합니다.
아직 표시되지 않은 경우 내비게이션 바의 Projects 메뉴에서 프로젝트를 선택합니다.
사이드바에서 Security 제목 아래의 Database & Network Access를 클릭합니다.
사이드바에서 Advanced를 클릭합니다.
고급 페이지가 표시됩니다.
(Optional) Search Node Data Encryption 옆에 있는 버튼을 On로 전환합니다.
You can optionally enable encryption for all data on Search Nodes. You can also enable this feature later.
To learn more, see Enable Customer Key Management for Search Nodes.
(선택 사항)Atlas 컨트롤 플레인에 대한 액세스를 허용합니다.
To learn more, see Allow Access From the Atlas Control Plane.
Atlas Control Plane에서 액세스 허용
KMS 구성에 따라 사용자의 KMS 액세스 목록에 다음 IP 주소를 추가해야 할 수 있습니다. 이렇게 하면 Atlas가 사용자의 KMS와 통신할 수 있습니다:
Atlas Control Plane 출력 IP 주소
Atlas 클러스터 노드의 공개 IP 주소 (데이터 플레인)
Atlas와 KMS 간의 통신을 활성화하려면 다음을 수행합니다.
returnAllControlPlaneIpAddresses 엔드포인트에 GET 요청 보냅니다.
The API endpoint returns a list of inbound and outbound Atlas control plane IP addresses in CIDR categorized by cloud provider and region. To learn more, see the prerequisites for managing customer keys with AWS, Azure, and GCP.
Atlas 클러스터에 대한 고객 키 관리 활성화
After you Configure Atlas with Customer Key Management, you must enable customer key management for each Atlas cluster that has data that you want to encrypt.
참고
해당 프로젝트의 클러스터에 대한 고객 키 관리를 사용하려면 Project Owner 역할이 있어야 합니다.
새 클러스터의 경우:
선택 사항: 새 클러스터 노드에서 IP 주소를 추가합니다.
키 관리 구성에 따라 Atlas 클러스터 노드 IP 주소를 클라우드 공급자 KMS 액세스 목록에 추가해야 할 수도 있습니다. 이렇게 하면 클러스터가 KMS와 통신할 수 있습니다.클러스터와 KMS 간의 통신을 활성화하려면 다음을 수행합니다.
ipAddresses엔드포인트로 GET 요청을 전송합니다. returnAllIpAddresses API 엔드포인트는 다음과 같이 새 클러스터 노드의 IP 주소 목록을 반환합니다.{ "groupId": "xxx", // ObjectId "services": { "clusters": [ { "clusterName": "Cluster0", "inbound": [ "3.92.113.229", "3.208.110.31", "107.22.44.69" ], "outbound": [ "3.92.113.229", "3.208.110.31", "107.22.44.69" ] } ] } } 반환된 IP 주소를 클라우드 제공자의 IP 액세스 목록에 추가합니다. 프로비저닝 계획이 롤백되기 전에 IP 액세스 목록을 수정해야 합니다.프로비저닝 계획이 IP 액세스 제한에서 롤백하기 전에 클러스터는 최대 3일 동안 프로비저닝을 시도합니다.
자세한 내용은 AWS, Azure 및 GCP를 사용하여 고객 키를 관리하기 위한 필수 구성 요소를 참조하세요.
참고
IP 액세스 목록을 업데이트하는 데 시간이 더 필요하다면 다음 방법을 활용할 수 있습니다:
IP 액세스 목록을 업데이트한 후 미사용 데이터 암호화 없이 클러스터를 프로비저닝한 다음 활성화합니다.
클라우드 제공자의 키 관리 서비스에서 더욱 포괄적인 IP 액세스 목록을 구성하고, 미사용 데이터 암호화를 사용하여 클러스터를 시작한 다음, IP 액세스 목록을 수정합니다.
기존 클러스터의 경우:
Atlas 에서 프로젝트 의 Clusters 페이지로 이동합니다.
아직 표시되지 않은 경우 탐색 표시줄의 Organizations 메뉴에서 원하는 프로젝트가 포함된 조직을 선택합니다.
아직 표시되지 않은 경우 탐색 표시줄의 Projects 메뉴에서 원하는 프로젝트를 선택합니다.
사이드바에서 Database 제목 아래의 Clusters를 클릭합니다.
Clusters(클러스터) 페이지가 표시됩니다.
검색 노드에 대한 고객 키 관리 활성화
When configuring Customer Key Management for your project, you can also enable encryption with Customer Key Management for your Search Nodes. This ensures that your MongoDB Search and MongoDB Vector Search workloads, including indexes, are fully encrypted with your customer-managed keys.
이 기능은 KMS 제공자 전반에서 사용할 수 있습니다.
고객 관리형 키로 검색 노드 데이터 암호화를 활성화하는 방법은 다음과 같습니다.
Atlas 에서 프로젝트 의 Advanced 페이지로 이동합니다.
아직 표시되지 않은 경우 탐색 표시줄의 Organizations 메뉴에서 프로젝트가 포함된 조직을 선택합니다.
아직 표시되지 않은 경우 내비게이션 바의 Projects 메뉴에서 프로젝트를 선택합니다.
사이드바에서 Security 제목 아래의 Database & Network Access를 클릭합니다.
사이드바에서 Advanced를 클릭합니다.
고급 페이지가 표시됩니다.
고객 키 관리로 미사용 데이터 암호화를 활성화하거나 구성을 편집하세요.
아직 고객 키 관리를 구성하지 않은 경우, 고객 키 관리로 Atlas를 구성하는 단계를 수행하세요.
또는 Encryption at Rest using your Key Management 옆의 Edit 버튼을 클릭하세요.
Save를 클릭합니다.
After you enable Search Node Data Encryption at the project level, Atlas enables it at the cluster level when you configure cluster encryption for any new or existing clusters with Search Nodes. Atlas encrypts the Search Nodes using the customer-managed key and rebuilds any search indexes. The length of this process depends on the size and number of your indexes.
참고
프로젝트 수준에서 고객 키 관리를 비활성화하거나 고객 관리 키가 유효하지 않게 되면, Atlas는 클러스터를 일시 중지하고 검색 노드를 제거하여 데이터베이스 쿼리를 사용할 수 없게 만듭니다.
When you re-enable Customer Key Management or fix your key configuration, Atlas unpauses your cluster, provisions new Search Nodes, and performs an initial sync. Search functionality resumes when the initial sync completes.
암호화된 Atlas 클러스터에 노드 추가하기
복제본 세트 클러스터 또는 샤딩된 클러스터에 노드 또는 샤드를 추가합니다.
M10+ cluster에 투표 선택 가능 노드를 추가하거나 샤딩된 클러스터의 샤드 수를 늘릴 수 있습니다.
선택 사항: 새 클러스터 노드 또는 샤드에서 IP 주소를 추가합니다.
키 관리 구성에 따라 Atlas 클러스터 노드 IP 주소를 클라우드 공급자 KMS 액세스 목록에 추가해야 할 수도 있습니다. 이렇게 하면 클러스터가 KMS와 통신할 수 있습니다.클러스터와 KMS 간의 통신을 활성화하려면 다음을 수행합니다.
ipAddresses엔드포인트로 GET 요청을 전송합니다. returnAllIpAddresses API 엔드포인트는 다음과 같이 새 클러스터 노드 또는 샤드의 IP 주소 목록을 반환합니다.{ "groupId": "xxx", // ObjectId "services": { "clusters": [ { "clusterName": "Cluster0", "inbound": [ "3.92.113.229", "3.208.110.31", "107.22.44.69" ], // List<String> "outbound": [ "3.92.113.229", "3.208.110.31", "107.22.44.69" ] } ] } }
KMS 구성 유효성 검사
Atlas는 KMS 구성을 검증합니다.
자격 증명을 추가하거나 업데이트하는 경우.
15분마다.
미사용 데이터 암호화 API 엔드포인트를 통한 온디맨드.
Atlas shuts down all mongod and mongos processes on the next scheduled validity check if one of the following conditions exist:
키 관리 공급자 자격 증명이 유효하지 않게 된 경우
누군가 암호화 키를 삭제하거나 비활성화한 경우
Atlas가 키 관리 제공자에 연결할 수 없는 경우 또는 Atlas가 오탐이 있을 경우 Atlas는 프로세스를 종료하지 않습니다. Encryption at Rest KMS network access denied 경고는 KMS 네트워크 액세스 실패를 알릴 수 있도록 모든 새 프로젝트에 대해 기본적으로 활성화됩니다. 경고 설정을 구성할 수 있습니다.
Atlas가 클러스터를 종료하면 다음과 같은 이벤트가 발생합니다:
Atlas는 영향을 받는 모든 클러스터를 나열하는
Project Owner에 이메일을 전송합니다.Clusters 페이지에는 유효하지 않은 미사용 데이터 암호화 설정으로 인해 Atlas가 클러스터를 비활성화했다는 내용이 반영되어 있습니다.
비활성화된 클러스터에서는 데이터를 읽거나 쓸 수 없습니다. 디스크 및 인스턴스 크기 변경과 같이 비활성화된 클러스터에 대한 업데이트를 제출할 수 있습니다. 누군가 사용자의 암호화 키를 복원하면 Atlas는 이러한 변경 사항을 프로세스합니다. Atlas는 계속해서 유지 관리를 수행하고 보안 패치를 적용합니다. 비활성화된 클러스터는 모든 데이터를 유지하므로 계속해서 비용이 발생합니다.
참고
가상 머신 전원
클러스터가 비활성화되어 있는 동안 Atlas는 클러스터가 실행 중인 VM(가상 머신)을 중지하지 않습니다. Atlas는 서버를 재부팅하는 패치를 수행할 수 있지만 VM 전원은 재시작되지 않습니다.
데이터에 다시 액세스하려면 다음을 수행하세요.
Update your credentials if they have changed since configuring Atlas with Customer Key Management.
Restore your key if it has been disabled or deleted.
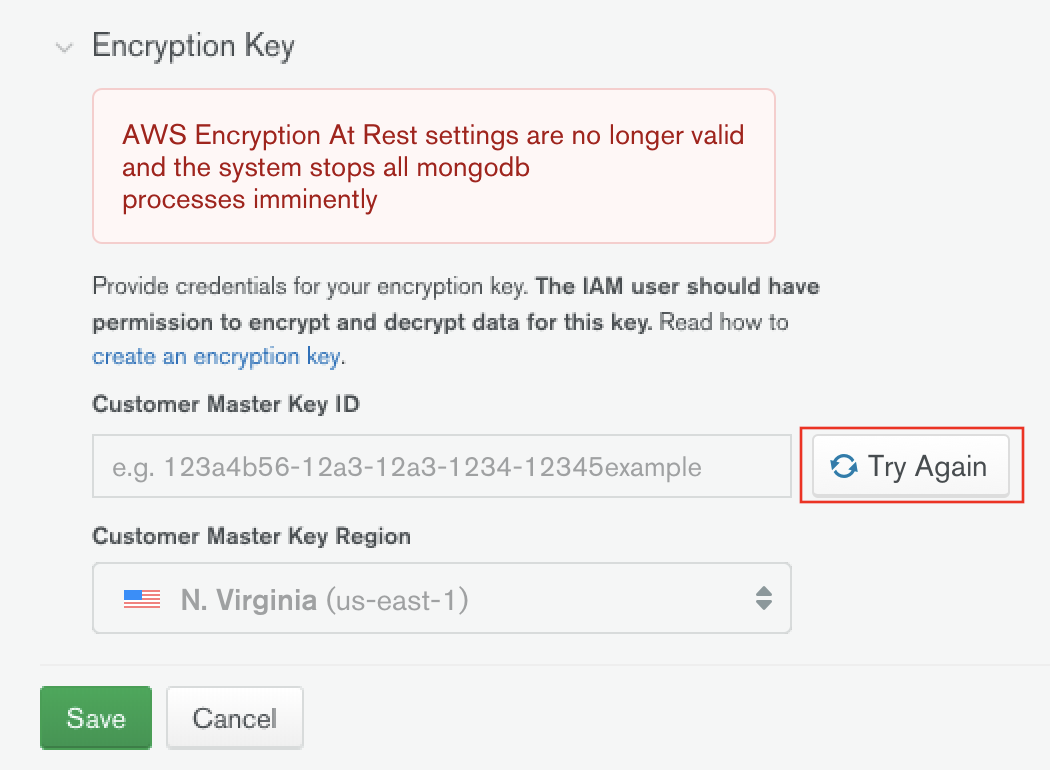
구성을 업데이트한 후 Try Again을 클릭하여 이를 검증합니다. 그렇지 않은 경우 Atlas는 예정된 다음 검사에서 유효성을 검사합니다. Atlas가 구성이 유효하다고 판단하면 이후 모든 mongod 및 mongos 프로세스가 다시 시작됩니다.
경고
키가 삭제된 경우, 해당 키를 복원하여 클러스터에 다시 액세스할 수 있습니다. 유효한 키가 없으면 고객 키 관리를 사용하여 키를 변경하거나 미사용 데이터 암호화를 비활성화할 수 없습니다.
삭제된 키 복원
삭제된 키를 복원하려면 키 관리 제공자의 설명서를 참조하세요.
AWS KMS: 고객 마스터 키 삭제
Azure Key Vault: 삭제된 키 복구
GCP KMS: 주요 버전 삭제 및 복원
데이터 유효성 검사 KMS 사용
고객이 관리하는 키를 사용하는 미사용 데이터 암호화가 적용된 클러스터의 경우, Atlas 데이터 유효성 검사 에는 유효성 검사 시 데이터를 복호화하기 위해 예비 KMS 액세스가 필요합니다.
데이터 유효성 검사는 모든 프로젝트에 대해 기본적으로 활성화됩니다. 예비 KMS 비용, 요청 또는 보안 고려 사항이 요구 사항과 일치하지 않는 경우 옵트아웃 할 수 있습니다.
KMS 사용
데이터 유효성 검사가 활성화되면 유효성 검사 인스턴스는 암호화된 클러스터에서 데이터를 해독하기 위해 KMS에 더 많은 요청을 보냅니다.
요청 볼륨:
Atlas는 유효성 검사 동안 복제본 세트 노드 당 시간당 하나의 복호화 요청을 수행합니다. 7일 유효성 검사 창이 있는 표준 3노드 복제본 세트는 약 500 개의 KMS 요청을 추가로 생성합니다.
예상 비용:
대부분의 클러스터에서 유효성 검사와 관련된 KMS 비용은 최소입니다. 현재 가격 책정은 클라우드 공급자의 설명서를 참조하세요.
보안 고려 사항:
유효성 검사 인스턴스는 KMS 감사 로그에 예비 주체로 표시됩니다.
KMS에 대해 IP 허용 목록을 사용하는 경우, 유효성 검사 인스턴스 IP 범위를 허용 목록에 추가해야 할 수 있습니다.
유효성 검사 인스턴스는 클러스터 노드와 동일한 고객 managed 키를 사용합니다.
For the current list of validation instance IP ranges, contact MongoDB Support.
암호화된 클러스터에 대한 IP 허용 목록 구성
대부분의 KMS 구성은 데이터 유효성 검사를 위해 예비 IP 허용 목록 변경이 필요하지 않습니다. 그러나, KMS가 IP 기반 액세스 제어(예: 방화벽 제한이 있는 Azure Key Vault)를 사용하는 경우 유효성 검사 인스턴스 IP 범위를 허용 목록에 추가해야 합니다. 이를 통과하지 못하면 유효성 검사가 실패합니다.
KMS의 IP 허용 목록 설정:
AWS KMS는 일반적으로 IAM 역할을 통해 접근을 허용합니다. IAM 정책에서 Atlas 역할을 허용하는 경우, 유효성 검사 인스턴스에 대해 추가 IP 허용 목록 구성이 필요하지 않습니다.
Azure Key Vault는 일반적으로 엄격한 IP 허용 목록을 사용합니다. KMS 액세스 오류로 유효성 검사가 실패하면 Atlas 유효성 검사 IP 범위를 Azure Key Vault 네트워크 규칙에 추가합니다.
Azure 포털에서 Key Vault로 이동합니다.
왼쪽 메뉴에서 Networking 을 선택합니다.
Firewalls and virtual networks 아래에 Atlas 유효성 검사 IP 범위를 추가합니다.
Save를 클릭합니다.
Google Cloud Platform KMS는 일반적으로 서비스 계정을 통해 액세스를 허용합니다. IAM 정책이 Atlas 서비스 계정을 허용하는 경우, 유효성 검사 인스턴스의 경우 추가 IP 허용 목록 구성이 필요하지 않습니다.
데이터 유효성 검사에 대해 자세히 알아보려면 클러스터 일관성을 위한 데이터 유효성 검사를 참조하세요.