Observação
Esta página se aplica tanto ao Atlas Infinite quanto ao Atlas Core.
Você pode adicionar outra camada de segurança aos seus dados ativando a criptografia em repouso no nível do banco de dados com chaves gerenciadas pelo cliente. Você possui e controla as chaves de criptografia, que são armazenadas no KMS do seu provedor de nuvem. Para aprender como o Atlas criptografa seus dados em repouso e como os tipos de chave disponíveis diferem, consulte Visão geral da criptografia em descanso do Atlas.
Configurar criptografia em descanso usando seu gerenciamento de chaves incorre em cobranças adicionais para o projeto Atlas. Para saber mais, consulte Segurança avançada.
Observação
The MongoDB Atlas Shared Responsibility Model defines the complementary duties of MongoDB and its customers in maintaining a secure and resilient data environment. Under this framework, MongoDB manages the security and operational integrity of the underlying platform, while customers are responsible for the configuration, management, and data policies of their specific deployments. For a detailed breakdown of ownership across security and operational excellence, see Shared Responsibility Model.
Para forçar que as chaves gerenciadas pelo cliente para criptografia em repouso sejam habilitadas em todos os clusters e implantações de pesquisa dedicadas em um projeto, use Políticas de recursos do Atlas. Você pode usar políticas de recursos para exigir chave mestra do cliente antes de criar ou alterar clusters ou implantações de pesquisa.
Importante
Recurso indisponível nos clusters Flex
Os clusters Flex não aceitam esse recurso no momento. Para saber mais, consulte Limitações do Atlas Flex.
Você pode usar um ou mais dos seguintes fornecedores de gerenciamento de chaves do cliente ao configurar o Encryption at Rest para o projeto Atlas:
Observação
Algumas limitações da visualização pública do Atlas Infinite se aplicam ao gerenciamento de chaves do cliente. Para a lista completa, consulte limitações da visualização pública.
Em visualização pública, o Atlas oferece suporte a chaves gerenciadas pelo cliente no Atlas Infinite apenas por meio do AWS KMS. O Azure Key Vault e o Google Cloud Platform KMS não são suportados. Quando um cluster do Atlas Infinite usa chaves gerenciadas pelo cliente, você restaura um snapshot dentro do projeto que o criou; restaurações entre projetos e entre organizações não são suportadas.
Após configurar pelo menos um provedor de gerenciamento de chave para o projeto Atlas, você pode habilitar o gerenciamento de chave do cliente para cada cluster do Atlas para o qual eles exigem criptografia. O fornecedor de gerenciamento de chaves não precisa corresponder ao fornecedor de serviços de nuvem do cluster.
Em um cluster Atlas Infinite, você pode migrar entre a criptografia padrão e uma chave gerenciada pelo cliente em qualquer direção. O Atlas Infinite trata a migração como uma rotação de chave: seu cluster permanece disponível e a chave anterior permanece válida até que a migração seja concluída. Para aprender mais, consulte Atlas Infinite criptografia.
Observação
Quando você habilita ou desabilita o gerenciamento de chaves do cliente , o Atlas executa uma sincronização inicial para criptografar novamente os dados do cluster. Ele também reconstrói índices MongoDB Search e MongoDB Vector Search no cluster.
Alternativamente, para projetos com clusters M10 ou maiores do Atlas implantados apenas nas regiões do Azure, você pode usar a Atlas Administration API para criar automaticamente o Azure Private Link no seu AKV que permite que o Atlas se comunique com segurança com seu AKV pelas interfaces de rede privada do Azure. Para saber mais, consulte Gerenciar chaves do cliente com o Azure Key Vault.
Se o seu provedor de KMS ficar indisponível, isso não desabilita o seu cluster enquanto ele ainda estiver executando. Se você decidir reiniciar um cluster como esse, o Atlas o desativa se a chave dele for revogada.
Para saber mais sobre recomendações de criptografia, incluindo os níveis de classificação de dados e os tipos de criptografia a serem usados, consulte Recomendações para o Atlas Data Encryption no Atlas Architecture Center.
Observação
For clusters with encryption at rest using customer-managed keys, Atlas data validation requires extra access to your KMS to decrypt data. To learn more, see Data Validation KMS Usage.
Acesso necessário
Para configurar o gerenciamento de chave de cliente, você deve ter Project Owner acesso ao projeto.
Os usuários com acesso Organization Owner devem se adicionar ao projeto como um Project Owner.
Configurar o Atlas com gerenciamento de chaves do cliente
A criptografia em descanso usando o Key Management requer credenciais válidas do provedor de gerenciamento de chaves e uma chave de criptografia. Para fornecer esses detalhes e ativar o gerenciamento de chaves do cliente:
No Atlas, vá para a página Advanced do seu projeto.
Se ainda não tiver sido exibido, selecione a organização que contém seu projeto no menu Organizations na barra de navegação.
Se ainda não estiver exibido, selecione seu projeto no menu Projects na barra de navegação.
Na barra lateral, clique em Database & Network Access sob o título Security.
Na barra lateral, clique em Advanced.
A página Avançado é exibida.
(Opcional) Alterne o botão ao lado de Search Node Data Encryption para On.
You can optionally enable encryption for all data on Search Nodes. You can also enable this feature later.
To learn more, see Enable Customer Key Management for Search Nodes.
(Opcional) Permitir acesso de ou para o plano de controle do Atlas.
To learn more, see Allow Access From the Atlas Control Plane.
Permitir acesso a partir do plano de controle do Atlas
Dependendo da configuração do seu KMS, talvez seja necessário adicionar os seguintes endereços IP à sua lista de acesso do KMS para que o Atlas possa se comunicar com o seu KMS:
Endereços IP de saída do plano de controle do Atlas
Endereços IP públicos dos nós do cluster Atlas (plano de dados)
Para habilitar a comunicação entre Atlas e KMS:
Envie uma solicitação GET para o ponto de extremidade returnAllControlPlaneIpAddresses.
The API endpoint returns a list of inbound and outbound Atlas control plane IP addresses in CIDR categorized by cloud provider and region. To learn more, see the prerequisites for managing customer keys with AWS, Azure, and GCP.
Habilitar o gerenciamento de chaves do cliente para um Atlas cluster
After you Configure Atlas with Customer Key Management, you must enable customer key management for each Atlas cluster that has data that you want to encrypt.
Observação
Você deve ter a role Project Owner para habilitar o gerenciamento de chaves do cliente para clusters nesse projeto.
Para novos clusters:
Opcional: adicione endereços IP a partir dos novos nós de cluster.
Dependendo da configuração do Gerenciamento de Chaves, talvez seja necessário adicionar endereços IP do nó do Atlas Cluster à lista de acesso KMS do provedor de nuvem, para que o cluster possa se comunicar com o KMS. Para habilitar a comunicação entre o cluster e o KMS:
Envie uma solicitação GET para o ponto de extremidade
ipAddresses. O ponto de extremidade da API returnAllIpAddresses retorna uma lista de endereços IP dos novos nós de cluster, semelhante à seguinte:{ "groupId": "xxx", // ObjectId "services": { "clusters": [ { "clusterName": "Cluster0", "inbound": [ "3.92.113.229", "3.208.110.31", "107.22.44.69" ], "outbound": [ "3.92.113.229", "3.208.110.31", "107.22.44.69" ] } ] } } Adicione os endereços IP retornados à lista de acesso IP do seu provedor de nuvem. Você deve modificar sua lista de acesso IP antes que o plano de provisionamento seja revertido. O cluster tenta o provisionamento por até três dias antes que o plano de provisionamento seja revertido devido a restrições de acesso ao IP.
Consulte os pré-requisitos para gerenciar chaves de cliente com AWS, Azure e GCP para obter mais informações.
Observação
Se precisar de mais tempo para atualizar a lista de acesso IP, você pode:
Provisionar o cluster sem Encryption at rest e habilite-o depois de atualizar a lista de acesso IP.
Configure uma lista de acesso IP mais inclusiva no Serviço de Gerenciamento de Chaves do seu fornecedor de nuvem, inicie o cluster com Criptografia em Repouso e modifique a lista de acesso IP.
Para clusters existentes:
No Atlas, vá para a página Clusters do seu projeto.
Se ainda não tiver sido exibido, selecione a organização que contém seu projeto no menu Organizations na barra de navegação.
Se ainda não estiver exibido, selecione o projeto desejado no menu Projects na barra de navegação.
Na barra lateral, clique em Clusters sob o título Database.
A página Clusters é exibida.
Habilitar criptografia de cluster.
Expanda o painel Additional Settings.
Alterne a configuração Manage your own encryption keys para Yes.
Verifique o status da configuração Require Private Networking para seu cluster.
Se você configurou a criptografia em repouso usando CMK (Over Private Networking) para Atlas no nível do projeto, o status é Active. Se você não configurou nenhuma conexão de private endpoint para seu projeto, o status será Inactive.
Habilitar o gerenciamento de chaves do cliente para nós de pesquisa
When configuring Customer Key Management for your project, you can also enable encryption with Customer Key Management for your Search Nodes. This ensures that your MongoDB Search and MongoDB Vector Search workloads, including indexes, are fully encrypted with your customer-managed keys.
Este recurso está disponível em todos os provedores de KMS.
Para habilitar a criptografia de dados do nó de pesquisa com chaves gerenciadas pelo cliente:
No Atlas, vá para a página Advanced do seu projeto.
Se ainda não tiver sido exibido, selecione a organização que contém seu projeto no menu Organizations na barra de navegação.
Se ainda não estiver exibido, selecione seu projeto no menu Projects na barra de navegação.
Na barra lateral, clique em Database & Network Access sob o título Security.
Na barra lateral, clique em Advanced.
A página Avançado é exibida.
Habilite a criptografia em repouso com o gerenciamento de chaves do cliente ou edite sua configuração.
Se você ainda não configurou o Gerenciamento de Chaves do Cliente, siga as etapas em Configurar o Atlas com o Gerenciamento de Chaves do Cliente.
Caso contrário, clique no botão Edit ao lado de Encryption at Rest using your Key Management.
Clique em Save.
After you enable Search Node Data Encryption at the project level, Atlas enables it at the cluster level when you configure cluster encryption for any new or existing clusters with Search Nodes. Atlas encrypts the Search Nodes using the customer-managed key and rebuilds any search indexes. The length of this process depends on the size and number of your indexes.
Observação
Se você desativar o Gerenciamento de Chaves do Cliente no nível do projeto ou se sua chave gerenciada pelo cliente se tornar inválida, o Atlas pausará seu cluster e removerá os Nós de Pesquisa, tornando as consultas ao banco de dados indisponíveis.
When you re-enable Customer Key Management or fix your key configuration, Atlas unpauses your cluster, provisions new Search Nodes, and performs an initial sync. Search functionality resumes when the initial sync completes.
Adicionar nós a um Atlas Cluster criptografado
Adicionar nós ou shards ao seu cluster de conjunto de réplicas ou cluster fragmentado.
Você pode adicionar nós elegíveis a clusters M10+ ou aumentar o número de shards em seu cluster fragmentado.
Opcional: adicione endereços IP a partir dos novos nós de cluster ou shards.
Dependendo da configuração do Gerenciamento de Chaves, talvez seja necessário adicionar endereços IP do nó do Atlas Cluster à lista de acesso KMS do provedor de nuvem, para que o cluster possa se comunicar com o KMS. Para habilitar a comunicação entre o cluster e o KMS:
Envie uma solicitação GET para o ponto de extremidade
ipAddresses. O ponto de extremidade da API returnAllIpAddresses retorna uma lista de endereços IP dos novos nós ou fragmentos do cluster, semelhante à seguinte:{ "groupId": "xxx", // ObjectId "services": { "clusters": [ { "clusterName": "Cluster0", "inbound": [ "3.92.113.229", "3.208.110.31", "107.22.44.69" ], // List<String> "outbound": [ "3.92.113.229", "3.208.110.31", "107.22.44.69" ] } ] } } Adicione os endereços IP retornados à lista de acesso IP do seu provedor de nuvem. Você deve modificar sua lista de acesso IP antes que o plano de provisionamento seja revertido. O cluster tenta o provisionamento por até três dias antes que o plano de provisionamento seja revertido devido a restrições de acesso ao IP.
Consulte os pré-requisitos para gerenciar chaves de cliente com AWS, Azure e GCP para obter mais informações.
Validar sua configuração KMS
O Atlas valida sua configuração do KMS:
Quando adiciona ou atualiza credenciais.
A cada 15 minutos.
Sob demanda com o ponto de extremidade da Encryption at Rest API.
Atlas shuts down all mongod and mongos processes on the next scheduled validity check if one of the following conditions exist:
suas credenciais do provedor de gerenciamento de chaves tornam-se inválidas
alguém exclui ou desabilita sua chave de encriptação
Se o Atlas não conseguir conectar ao seu provedor de gerenciamento de chaves, ou se o Atlas detectar um provável falso alarme, o Atlas não desliga os seus processos. O alerta Encryption at Rest KMS network access denied é habilitado por padrão em todos os novos projetos para comunicar qualquer falha de acesso à rede KMS. Você pode definir suas configurações de alerta.
Se o Atlas desligar os seus clusters, ocorrerão os seguintes eventos:
O Atlas envia um e-mail para o
Project Ownerlistando todos os clusters afetados.A página Clusters mostra que o Atlas desativou seus clusters devido a configurações inválidas de criptografia em descanso.
Não é possível ler ou gravar dados em clusters desabilitados. Você pode enviar atualizações para clusters desativados, como alterações no tamanho do disco e da instância. O Atlas processa essas alterações quando alguém restaura sua chave de encriptação. A Atlas continua realizando manutenção e aplicando patches de segurança. Os clusters desativados retêm todos os seus dados, portanto a cobrança continua.
Observação
Energia da Virtual Machine
Enquanto um cluster está desabilitado, o Atlas não interrompe a Máquina Virtual (VM) em que o cluster está sendo executado. O Atlas pode executar patches que reinicializam o servidor, mas a energia da VM não é reiniciada.
Para recuperar o acesso aos seus dados:
Update your credentials if they have changed since configuring Atlas with Customer Key Management.
Restore your key if it has been disabled or deleted.
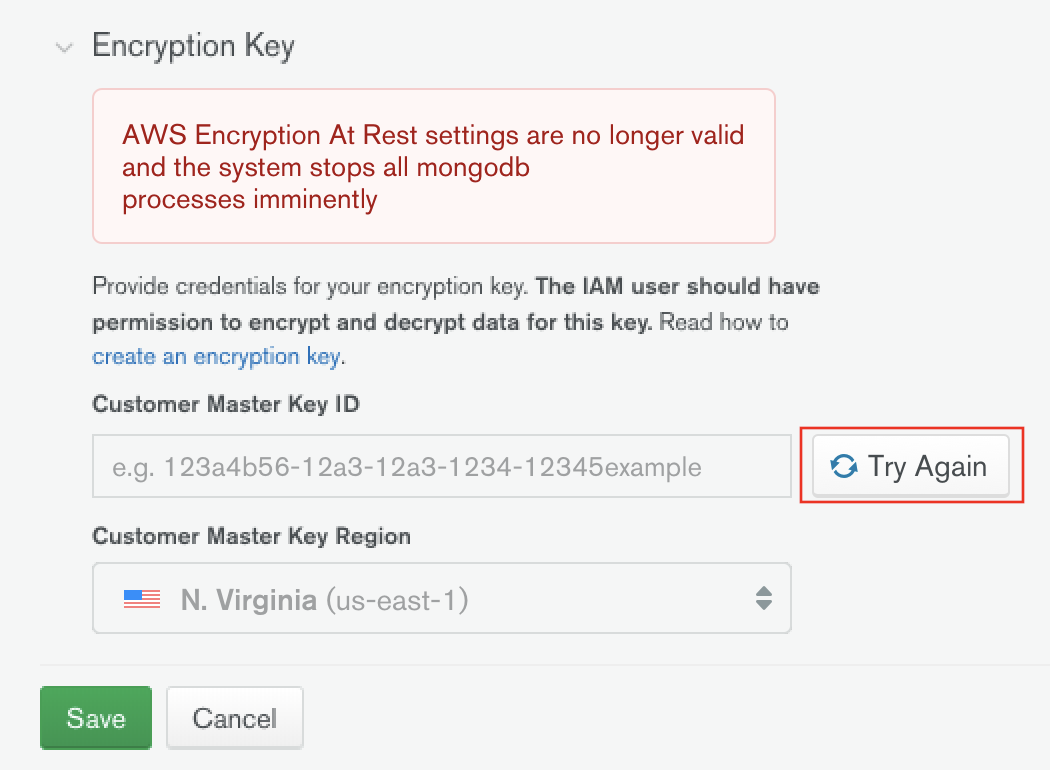
Após atualizar a configuração, clique em Try Again para validá-la. Caso contrário, o Atlas validará na próxima verificação agendada. Todos os processos do mongod e mongos reiniciam após o Atlas determinar se a configuração é válida.
Aviso
Se sua chave foi excluída, restaure essa chave para recuperar o acesso aos seus clusters. Você não pode alterar uma chave ou desativar a criptografia em descanso usando o Cliente Key Gerenciamento sem uma chave válida.
Restaurar uma chave excluída
Para restaurar uma chave excluída, consulte a documentação do seu fornecedor de gerenciamento de chaves:
AWS KMS: Excluir as chaves mestras do cliente
Azure Key Vault Recuperar chave excluída
Uso do KMS de validação de dados
Para cluster com criptografia em descanso usando chaves gerenciadas pelo cliente, a validação de dados do Atlas exige acesso KMS adicional para descriptografar dados durante as verificações de validação.
A validação de dados é habilitada por padrão para todos os projetos. Você pode optar por não participar se os custos adicionais do KMS, as solicitações ou as considerações de segurança não estiverem alinhados aos seus requisitos.
Uso do KMS
Quando a validação de dados está ativada, as instâncias de validação fazem mais solicitações ao seu KMS para descriptografar dados de clusters criptografados.
Volume de solicitações:
O Atlas faz cerca de uma solicitação de descriptografia por conjunto de réplicas por hora durante a validação. Um conjunto de réplicas padrão de três nós com uma janela de validação de sete dias gera cerca de 500 mais solicitações KMS.
Custo estimado:
Para a maioria dos clusters, os custos de KMS relacionados à validação são mínimos. Para preços atuais, consulte a documentação do seu provedor de nuvem.
Considerações de segurança:
As instâncias de validação aparecem como principais adicionais nos logs de auditoria do KMS.
Se você usar listas de permissão de IP para seu KMS, talvez seja necessário adicionar faixas de IP da instância de validação à sua lista de permissão.
As instâncias de validação usam as mesmas chaves gerenciadas pelo cliente que os nós do cluster.
For the current list of validation instance IP ranges, contact MongoDB Support.
Configuração da lista de permissões de IP para clusters criptografados
A maioria das configurações de KMS não exigem alterações adicionais na lista de permissões de IP para validação de dados. No entanto, se o seu KMS usar controles de acesso baseados em IP (por exemplo, Azure Key Vault com restrições de firewall), você deve adicionar faixas de IP da instância de validação à sua lista de permissões. Caso contrário, a validação falhará.
Para configurar listas de permissão de IP para seu KMS:
AWS KMS normalmente permite acesso por função do IAM. Nenhuma configuração adicional de lista de permissões de IP é necessária para instâncias de validação se sua política IAM permitir a função Atlas.
O Azure Key Vault geralmente usa listas de permissões de IP estritas. Se a validação falhar com erros de acesso KMS, adicione as faixas de IP de validação do Atlas às regras de rede do Azure Key Vault.
No portal do Azure, navegue até o seu Key Vault.
Selecione Networking no menu esquerdo.
Em Firewalls and virtual networks, adicione as faixas de IP de validação do Atlas.
Clique em Save.
O Google Cloud Platform KMS geralmente permite acesso por conta de serviço. Nenhuma configuração adicional de lista de permissões de IP é necessária para instâncias de validação se sua política do IAM permitir a conta de serviço do Atlas.
Para saber mais sobre a validação de dados, consulte Validação de dados para consistência de cluster.